Tenable One Web App Scanning
단순하고 확장 가능하고 자동화된 웹 앱 및 API 스캐닝을 통합합니다. OWASP에서 상위 10개 위험, 취약한 웹 앱 구성 요소 또는 API이든, Tenable One Web App Scanning에서 포괄적인 동적 애플리케이션 보안 테스트(DAST)을 제공합니다.
자동화되고 확장 가능 가능한 웹 앱 취약성 스캐닝으로 애플리케이션 위험 노출을 제거
포괄적인 웹 앱 보안 제공
업계 최대 취약성 리서치 팀에서 제공하는 자동화된 DAST 및 API 스캐닝을 사용하여 최신 웹 애플리케이션의 보안을 유지합니다.
빠르게 스캔

몇 분 안에 결과 보기
2분 이내로 실행되어 일반적인 사이버 하이진 문제를 검색하는 빠른 웹 애플리케이션 스캔으로 즉시 가치를 실현합니다.
설정을 단순화
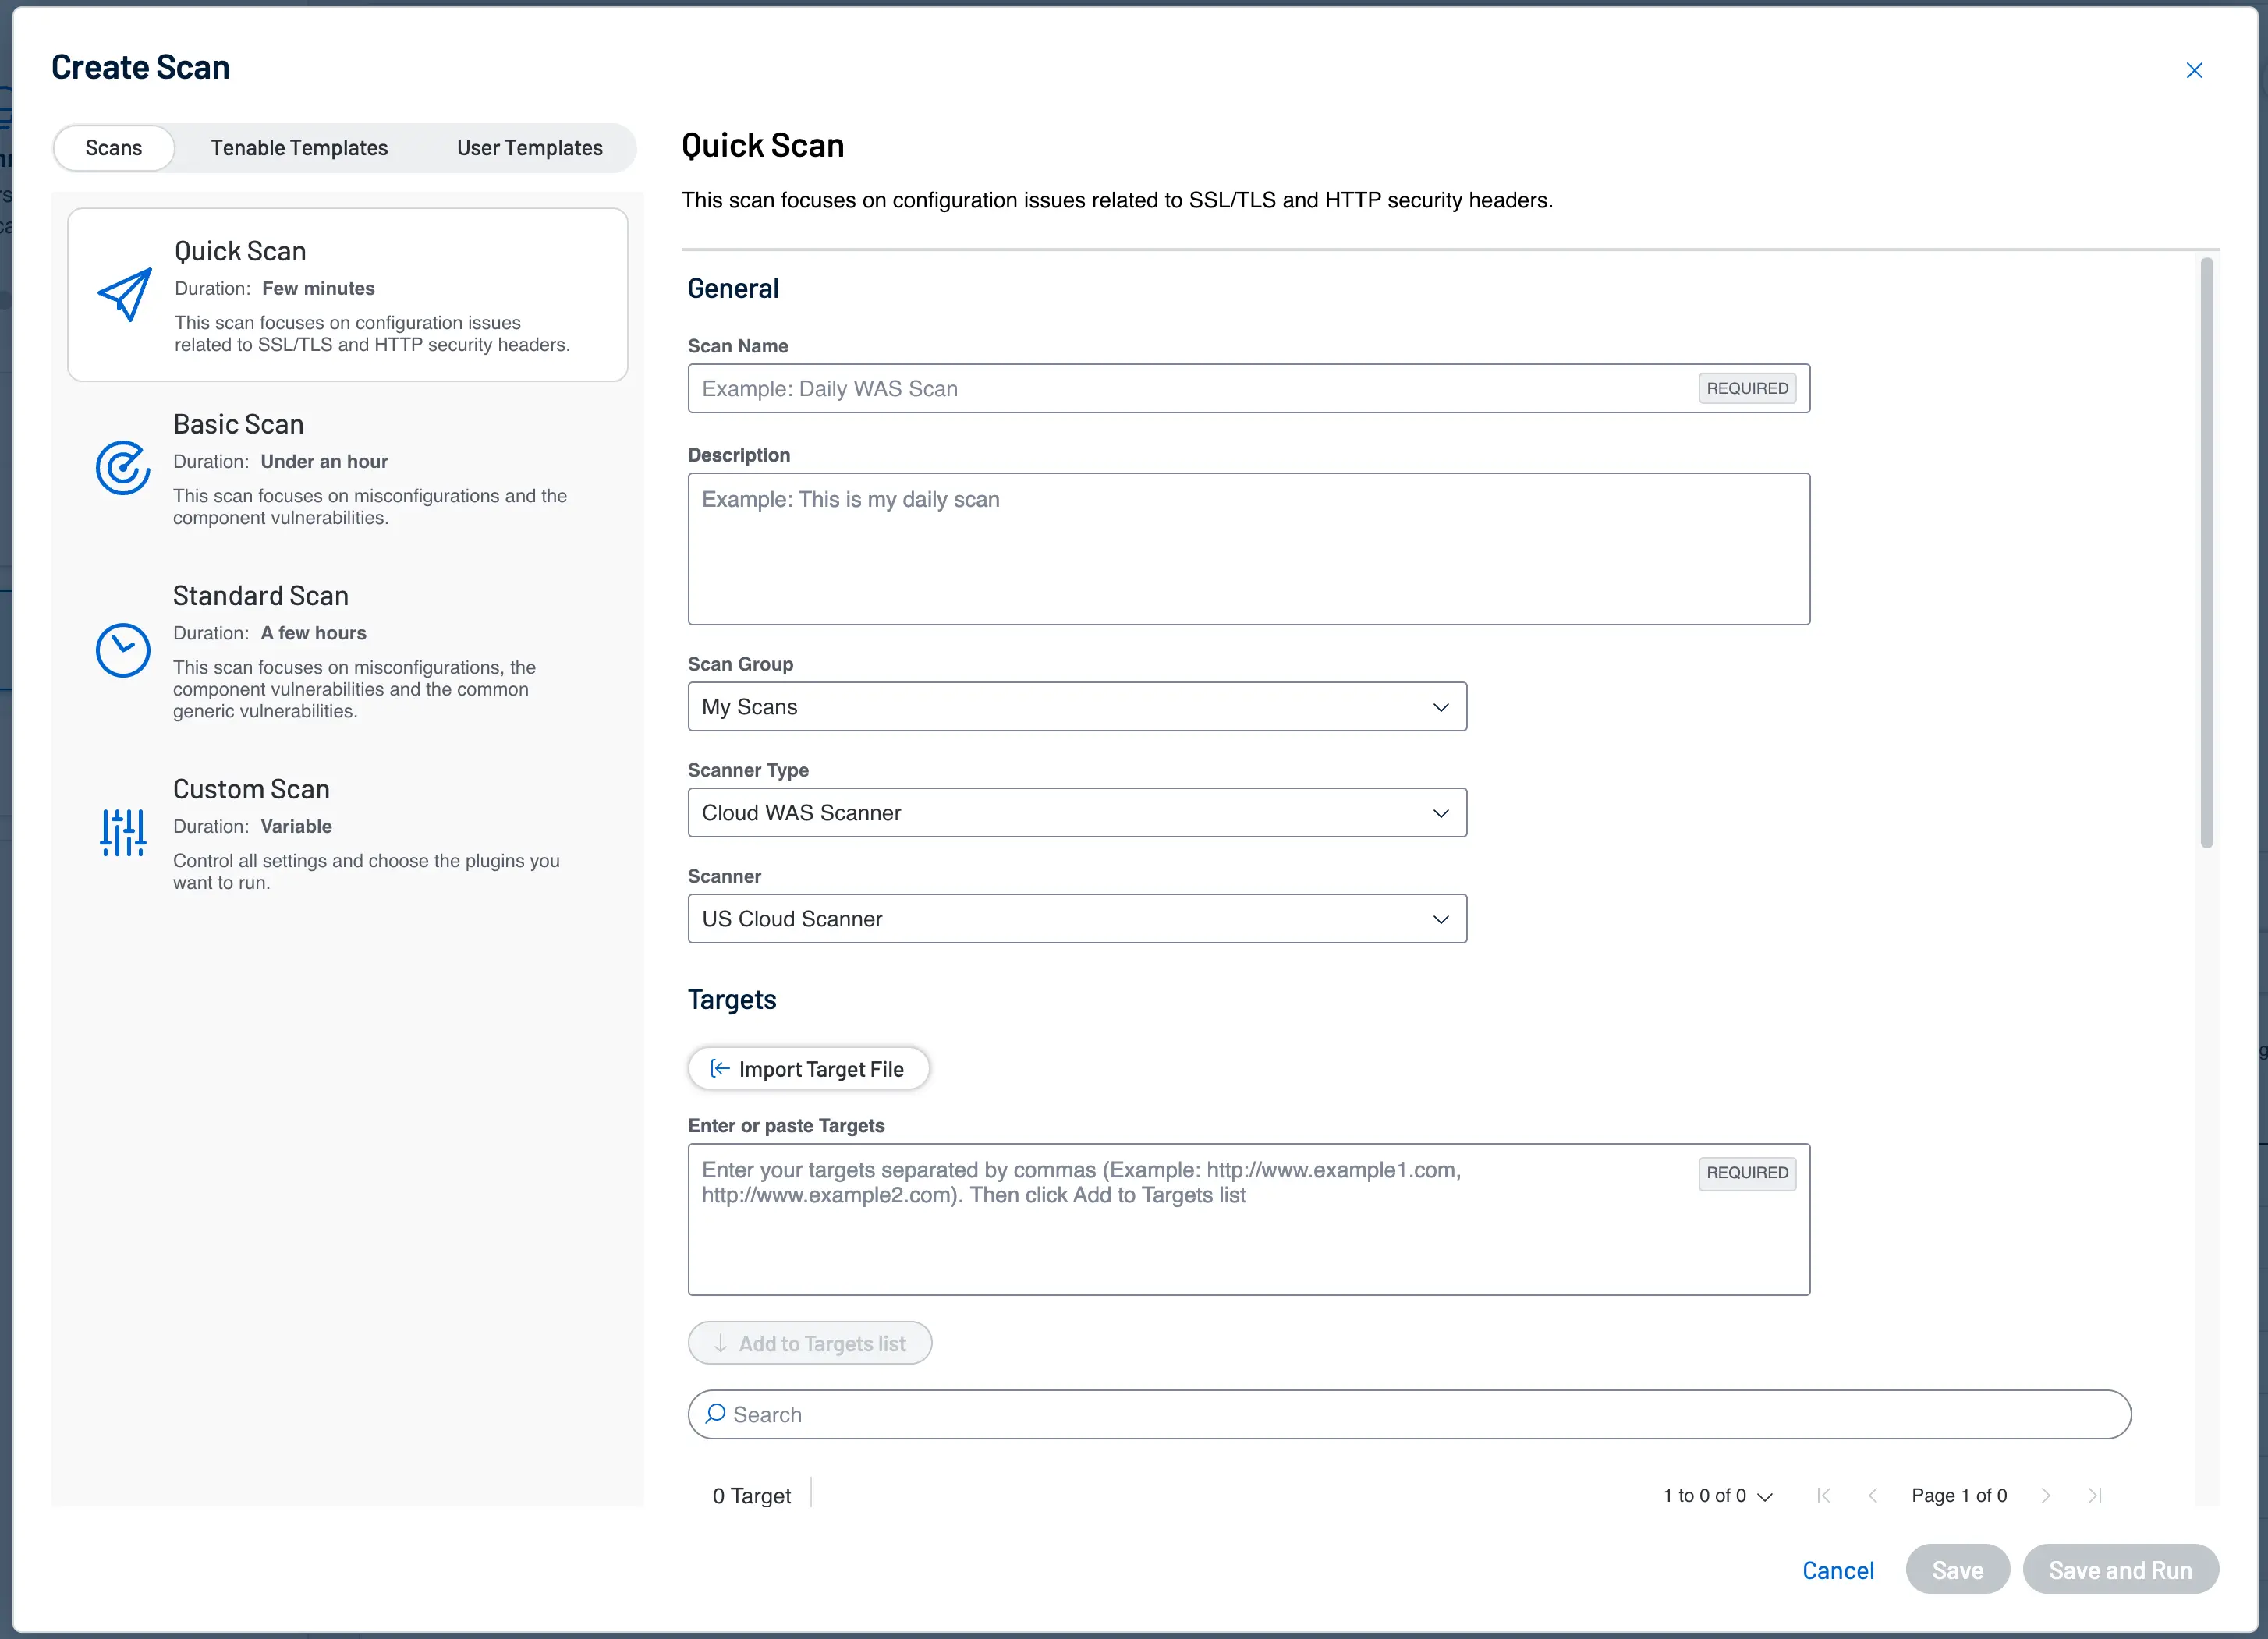
직관적 스캔을 설정
이미 사용자에게 익숙한 취약성 관리 워크플로를 사용하여 몇 초 안에 새로운 웹 앱 스캔을 설정합니. 모든 애플리케이션에 대해 매주 또는 매월 자동 테스트를 구성합니다.
통합된 가시성
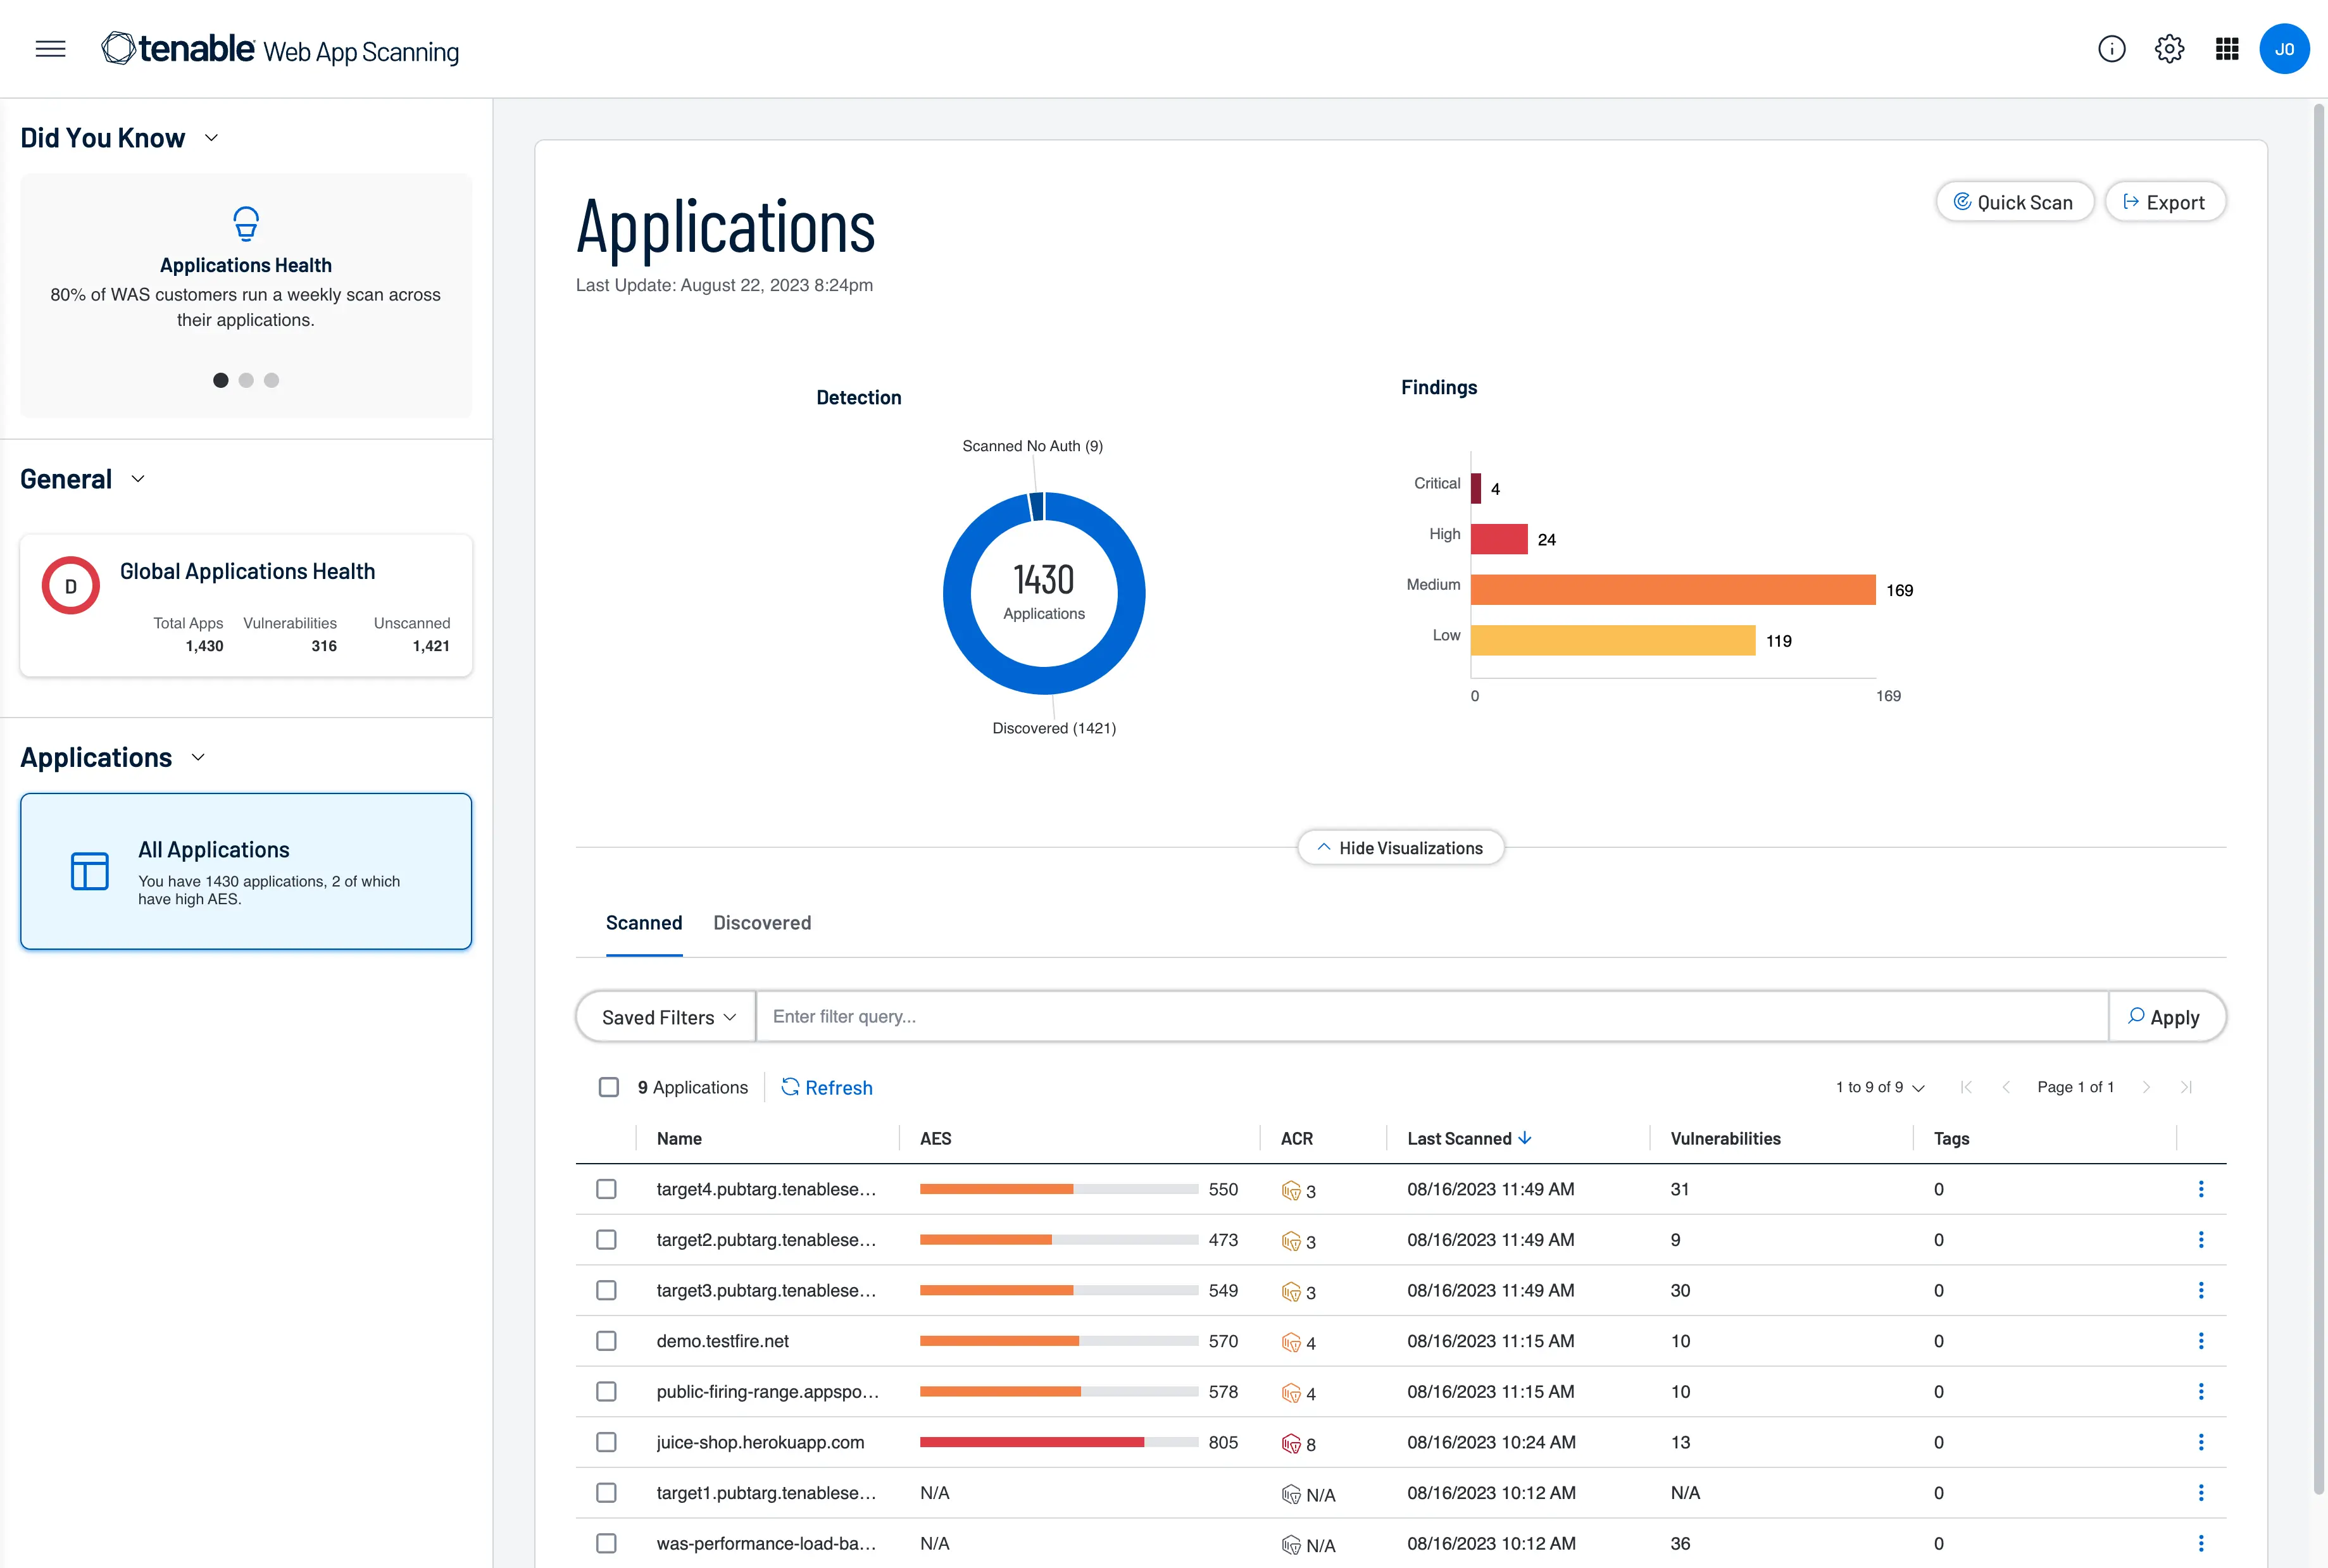
대시보드 통합
완전히 사용자 지정 가능한 대시보드 및 위젯 시각화를 만들어서 IT, 클라우드 및 웹 애플리케이션 취약성 데이터를 하나의 포괄적 보기로 통합합니다.
어디에든 설치
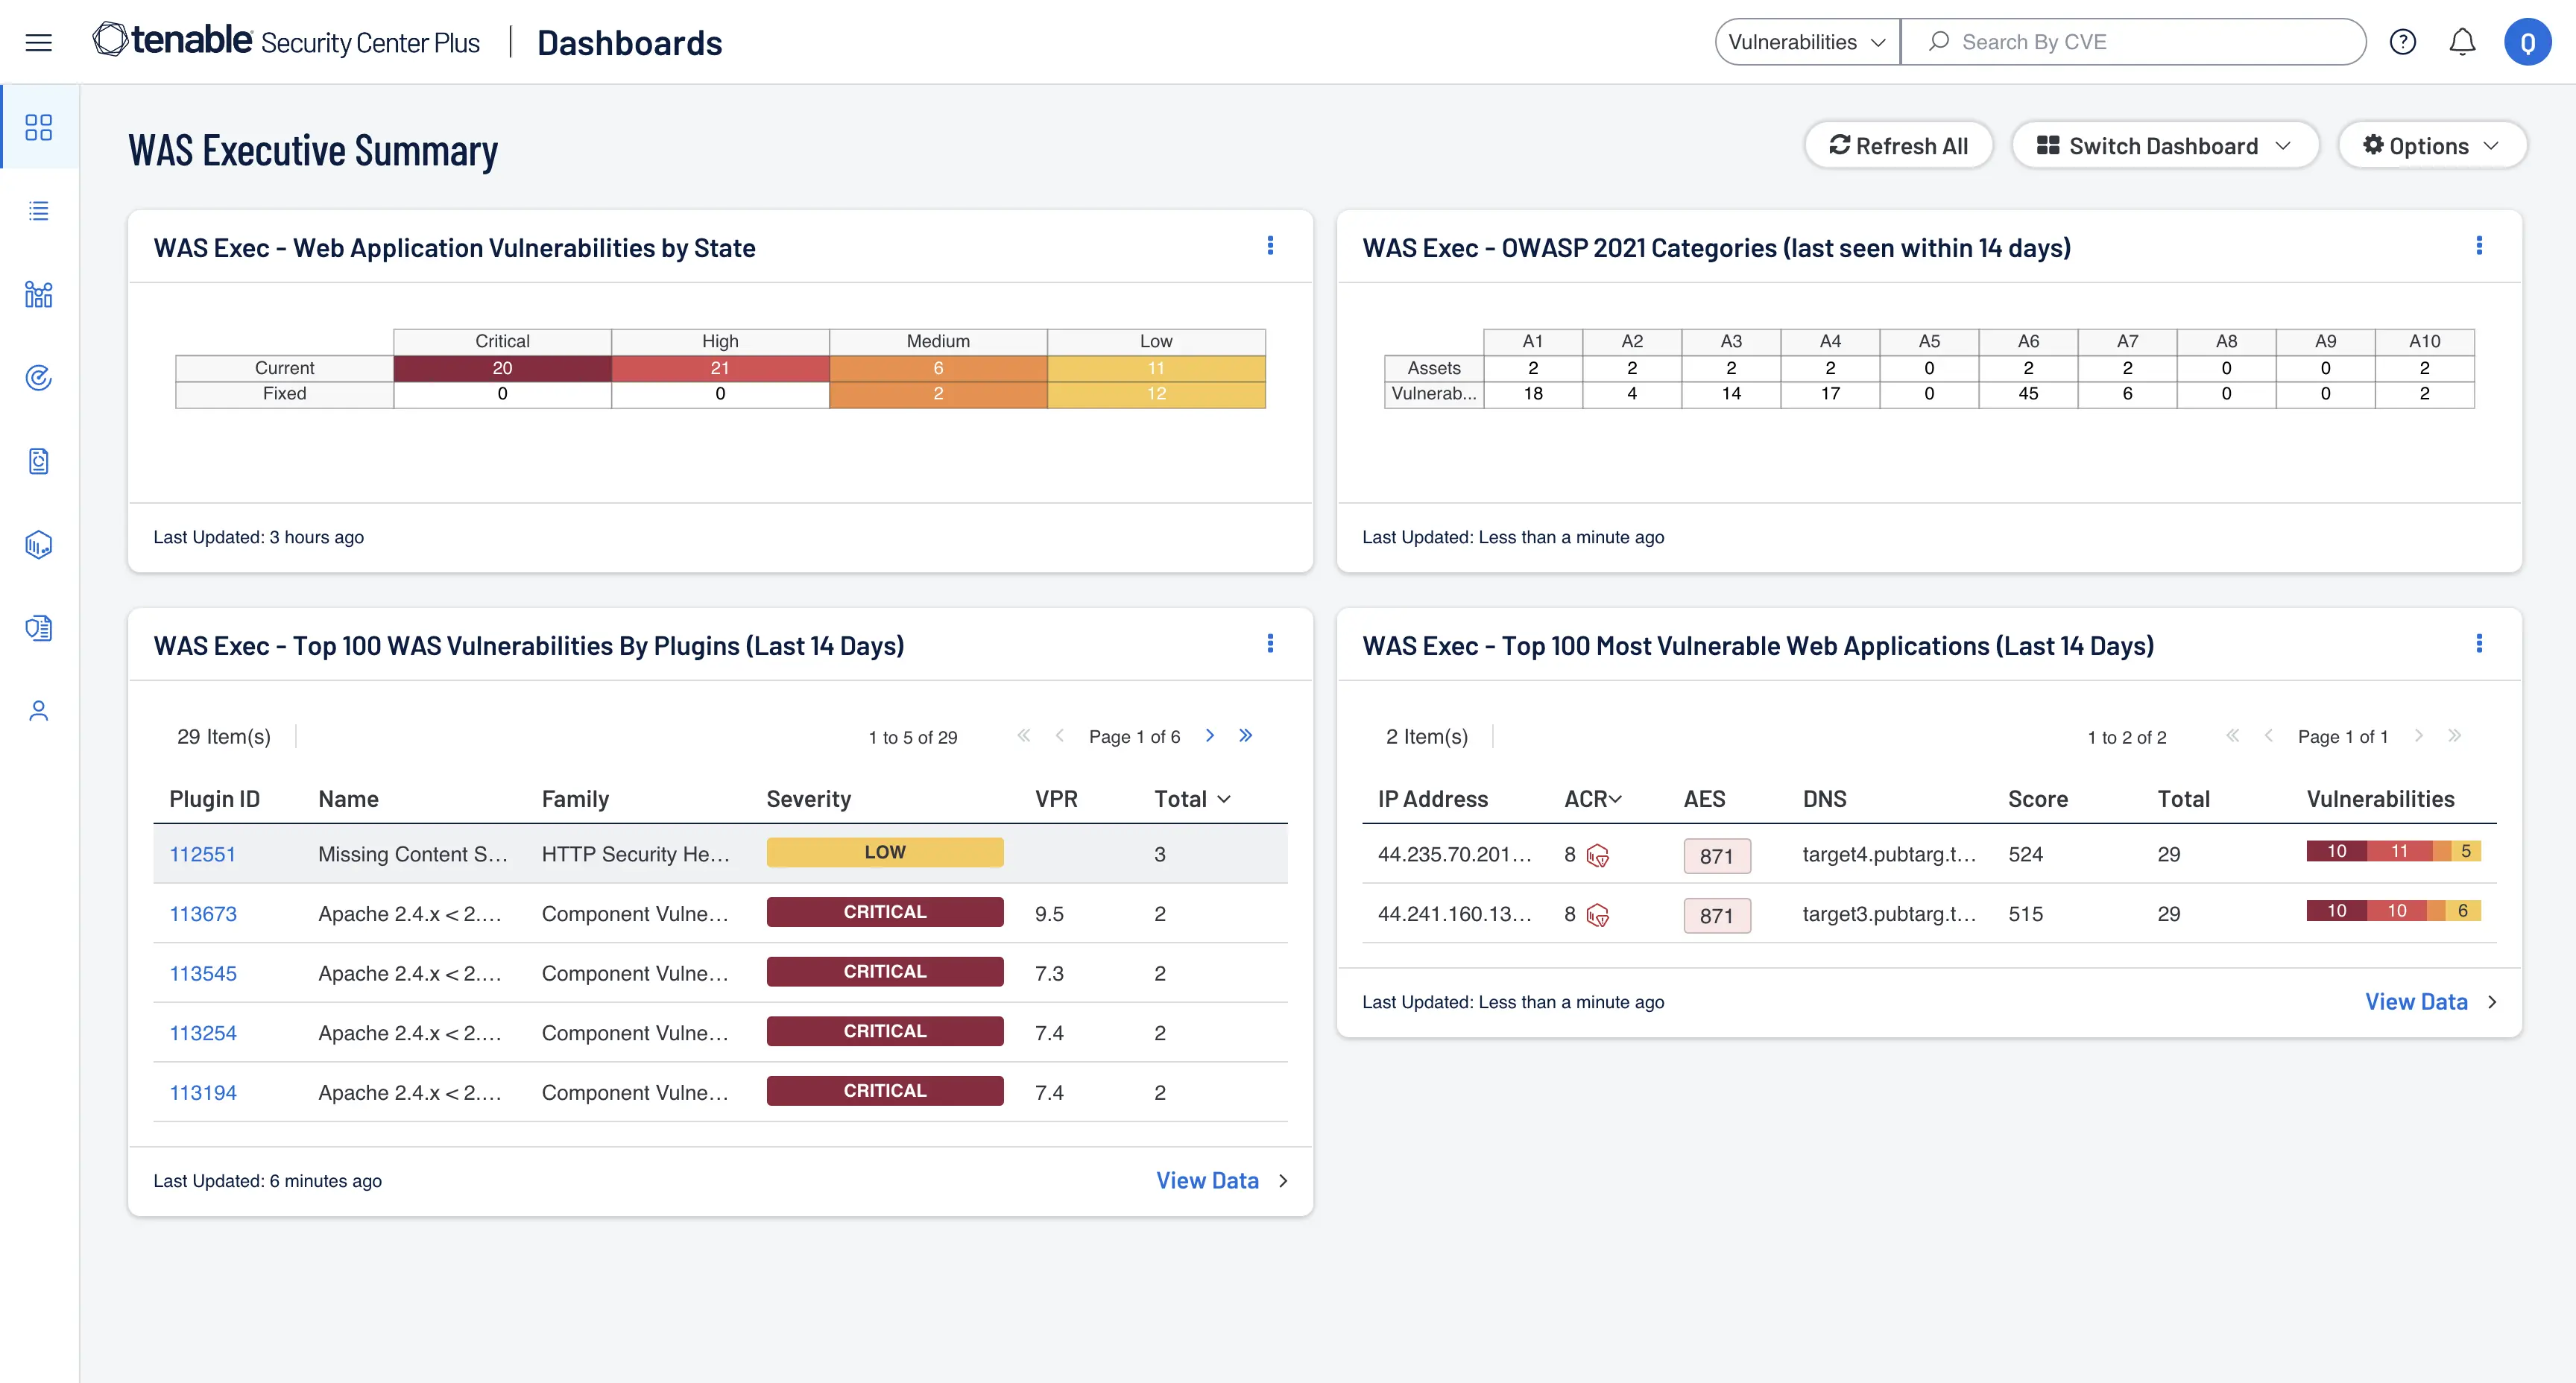
SaaS로 또는 온프레미스에 배포
스캐닝에 FedRAMP 승인 클라우드 보안을 사용하거나 Tenable Security Center를 통하여 원활하게 온프레미스에 통합합니다. 선호하는 배포 방식에 관계없이 취약성에 대해 웹 앱의 보안을 유지합니다.
Tenable one
전 세계에 유일한 AI 기반 위험 노출 관리 플랫폼
Tenable One은 빠르게 중요 약점을 찾아서 수정할 수 있도록 공격 표면 전반에서 보안 가시성, 통찰 및 작업을 통합하여 사이버 위험을 줄입니다.
고객이 Tenable One Web App Scanning을 선택하는 이유
기존의 취약성 관리 도구는 제품에 소프트웨어 결함이 있는지 알려주지만 비즈니스에 영향을 주는 방식에 대해서 알려주지는 않습니다. Tenable One과 같은 위험 노출 관리 플랫폼은 먼저 수정해야 하는 위험의 우선 순위 지정에 필요한 실제 비즈니스 컨텍스를 제공합니다.
웹 앱 스캐닝 FAQ
-
Tenable One의 웹 애플리케이션 스캐닝 기능은 무엇입니까?
- 웹 애플리케이션 스캐닝은 Tenable One 위험 노출 관리 플랫폼의 중요한 일부분입니다. Tenable One Web App Scanning은 DAST(동적 애플리케이션 보안 테스트) 애플리케이션입니다. DAST는 프론트엔드를 통해 실행 중인 웹 애플리케이션을 크롤링하여 테스트용으로 모든 페이지, 링크 및 양식이 포함된 사이트 맵을 만듭니다.DAST에서 사이트 맵을 만들면 프론트엔드를 통하여 사이트를 심사하여 애플리케이션의 사용자 지정 코드에서 취약성 또는 애플리케이션의 일부를 손상하는 타사 구성 요소에 알려진 취약성을 식별합니다.
-
Tenable One Web App Scanning은 어떤 종류의 취약성을 식별합니까?
- Tenable One Web App Scanning은 사용자 지정 코드에서 크로스사이트 스크립팅(XSS) 및 SQL 인젝션과 같은 OWASP 상위 10개 웹 애플리케이션 취약성 및 사이트에서 실행되는 타사 구성 요소의 취약한 버전을 식별합니. 두 가지 범주의 취약성은 최신 웹 애플리케이션에서 포괄적인 취약성 보안 범위를 보장하는 데 필수적입니다.
-
Tenable One Web App Scanning에서는 구성 오류 또는 인증서 문제를 식별합니까?
- 예. Tenable One Web App Scanning으로 미리 정의된 스캔 템플릿을 사용하여 2분 이내에 웹 애플리케이션에서 다양한 사이버 하이진 문제를 식별할 수 있습니다. SSL/TLS 스캔 템플릿은 부적절하게 발급되었거나 곧 만료될 SSL/TLS 인증서를 검사하여 높은 비용이 필요하고 당황스러운 브라우저 경고 및 리디렉션을 방지하도록 합니다. 구성 감사 스캔 템플릿은 웹 애플리케이션을 해커 정찰 또는 중간자(MITM) 공격에 취약하게 만드는 다양한 서버 쪽 구성 오류를 검사합니다.
-
Tenable One Web App Scanning 사용자가 액세스할 수 있는 정보를 맞춤 설정할 수 있습니까?
- 예. Tenable One Web App Scanning은 RBAC(역할 기반 액세스 제어)를 포함합니다. 관리자는 사용자 그룹을 만들고 개별 스캔을 기준으로 스캔을 확인하고 실행하는 사용자 권한을 할당할 수 있습니다. 사용자에게 관련 스캔 데이터만 표시하므로 사용자는 더 쉽게 노력을 집중하고 수정할 취약성의 우선 순위를 지정할 수 있습니다.
-
Tenable One Web App Scanning에서 사용자 지정 보고서를 만들 수 있습니까?
- 예. Tenable One Web App Scanning은 사용자의 필요에 따라 보고를 맞춤 설정할 수 있는 다양한 대시보드를 만드는 기능을 제공합니다. 미리 구성된 전체 요약 보고서를 사용하여 비즈니스 이해 관계자에게 팀의 수정 진행 상황을 기술적 세부 사항 누락 없이 알릴 수 있습니다. Tenable One Web App Scanning은 또한 자신의 팀에게 관련된 메트릭을 추적하기 위해 완전히 사용자 지정 가능한 스캔의 대시보드를 만드는 것도 허용합니다. Tenable Vulnerability Management 및 Tenable Web App Scanning 사용자는 IT, 클라우드 및 웹 애플리케이션 취약성을 결합하여 공격 표면에 대한 통합 가시성을 제공하는 완전히 통합된 대시보드를 만들 수도 있습니다.
-
Tenable One Web App Scanning은 단일 페이지 애플리케이션을 스캔합니까?
- 예. Tenable One Web App Scanning은 단일 페이지 애플리케이션을 포함하여 최신 웹 애플리케이션을 스캔합니다. 어떤 스캐닝 도구도 모든 애플리케이션 유형 및 취약성의 100% 보안 범위를 보장할 수 없지만 Tenable One Web App Scanning은 가장 널리 사용되는 단일 페이지 애플리케이션 프레임워크의 대부분을 크롤링 및 스캔합니다.
-
얼마나 자주 Tenable One Web App Scanning에 새 취약성 탐지를 추가합니까?
- Tenable의 세계 최정상급 리서치 팀에서 Tenable One Web App Scanning을 구축했습니다. Tenable Research는 연속적으로 취약성 및 위협 환경을 분석하고 새로운 보안 문제가 발견됨에 따라 타사 구성 요소에 대한 새로운 탐지 방식 및 사용자 지정 코드 취약성 탐지를 추가합니다.
-
Tenable One Web App Scanning을 사용하여 코드 검토를 수행할 수 있습니까?
- 아닙니다. Tenable One에 웹 앱 스캐닝은 DAST(동적 애플리케이션 보안 테스트)를 제공하므로 실행 중인 애플리케이션을 테스트하며 정적 코드 검토를 수행하지 않습니다. 정적 애플리케이션 보안 테스트(SAST) 도구는 코드 검토를 수행합니다.
Tenable One
데모 요청
전 세계에서 선도적인 AI 기반 위험 노출 관리 플랫폼입니다.
감사합니다
Tenable One에 관심을 가져 주셔서 감사합니다.
담당자가 곧 연락할 것입니다.
Form ID: 7469
Form Name: one-eval
Form Class: c-form form-panel__global-form c-form--mkto js-mkto-no-css js-form-hanging-label c-form--hide-comments
Form Wrapper ID: one-eval-form-wrapper
Confirmation Class: one-eval-confirmform-modal
Simulate Success